Podczas webinaru, odpowiemy na pytania:
Live Webinar: Jak połączyć NDR i SIEM w jednym procesie analizy incydentu?

22 października | 13:00

Czego się dowiesz podczas webinaru?

Pokażemy, jakie zachowania są widoczne bezpośrednio w ruchu sieciowym i dlaczego nie zawsze można je odtworzyć na podstawie tradycyjnych źródeł logowych.
Dlaczego same logi mogą nie wystarczyć
Jak NDR uzupełnia możliwości SIEM
Wyjaśnimy, w jaki sposób dane sieciowe wspierają wykrywanie ruchu lateralnego, tunelowania DNS, beaconingu oraz komunikacji Command and Control.
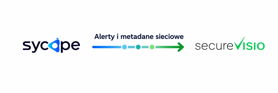
Jak działa integracja Sycope i SecureVisio
Przedstawimy rolę konektora, parsera, reguły bezpieczeństwa oraz mechanizmu pobierania metadanych sieciowych.
Jak wzbogacić incydent o dane z sieci
Pokażemy, jak bezpośrednio z poziomu incydentu pobrać informacje dotyczące wskazanej pary adresów IP z okresu ±5 minut wokół alertu.
Sycope i SecureVisio?
Podczas webinaru eksperci Sycope i SecureVisio pokażą, jak połączyć możliwości NDR, SIEM i SOAR w jednym procesie obsługi incydentu.
Zaprezentują działanie gotowej integracji, w której alerty z Sycope są przekazywane do SecureVisio, korelowane z innymi zdarzeniami, a następnie wzbogacane – na żądanie analityka – o dane dotyczące konkretnej komunikacji sieciowej.
Pytania, na które odpowiemy
Agenda i prelegenci
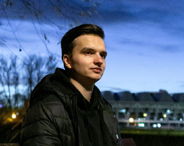
Piotr Kałuża
Solution architect
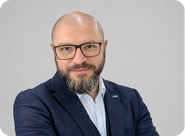
Maciej Pietrasz
Inżynier
Odpowiedzialny za wsparcie techniczne projektów, prezentowanie możliwości rozwiązania oraz pracę z klientami i Partnerami nad wykorzystaniem danych sieciowych w praktyce.
Ekspert związany z obszarem SIEM, SOAR oraz zarządzaniem incydentami bezpieczeństwa. Specjalizuje się w korelacji zdarzeń, automatyzacji reakcji oraz łączeniu informacji technicznych z kontekstem zasobów i ryzyka biznesowego.
Agenda webinaru
1. Dlaczego SIEM nie zawsze pokazuje pełny obraz incydentu?
Ograniczenia danych logowych oraz rola telemetrii sieciowej.
2. Co NDR wnosi do procesu wykrywania zagrożeń?
Widoczność komunikacji host-to-host, aplikacji i zachowań w sieci.
3. SecureVisio i Sycope – omówienie architektury integracji
Konektor, parser, reguła bezpieczeństwa i metadane na żądanie.
4. Demonstracja praktycznego scenariusza
Od alertu sieciowego do incydentu wzbogaconego o dane NetFlow.
5. Dane sieciowe a koszty SIEM
Filtrowanie, selektywne pobieranie danych i licencjonowanie niezależne od ich wolumenu.
6. Sesja Q&A
Sycope to polska platforma do monitorowania wydajności i bezpieczeństwa sieci. Analizuje dane o ruchu sieciowym, takie jak NetFlow i IPFIX, zapewniając widoczność komunikacji między urządzeniami, wykrywanie anomalii i zagrożeń oraz kontekst potrzebny do analizy incydentów.
SecureVisio to polska platforma wspierająca operacje SOC, która łączy funkcje SIEM, SOAR, UEBA, CMDB i zarządzania ryzykiem. Umożliwia korelację zdarzeń, automatyzację reakcji na zagrożenia oraz analizę incydentów z uwzględnieniem kontekstu technicznego i biznesowego.
Jak połączyć NDR i SIEM w jednym procesie analizy incydentu?
Dołącz do webinaru 14 października i zobacz, jak Sycope i SecureVisio pozwala wzbogacić alerty SIEM o dane z ruchu sieciowego i szybciej dotrzeć do źródła zagrożenia.
© 2026 Sycope All rights reserved
Jak połączyć NDR i SIEM w jednym procesie analizy incydentu?
Zobacz, jak połączenie Sycope i SecureVisio pozwala wzbogacić alerty SIEM o dane z ruchu sieciowego i szybciej dotrzeć do źródła zagrożenia.