Exploitez l’historique des flux réseau, les profils de comportement et les données de votre SIEM pour identifier les connexions inhabituelles et savoir où concentrer vos investigations.
Comment repérer les activités suspectes sur votre réseau, même sans alerte

Au programme :
10 novembre 2026
11 h CET / 10 h GMT
Les alertes de sécurité ne révèlent pas toujours tout. Participez à notre webinaire pratique pour découvrir comment rechercher de manière proactive les comportements suspects sur votre réseau, analyser les activités passées et identifier les menaces potentielles qui méritent une attention particulière.
Ce que vous allez apprendre
Découvrez comment les communications inhabituelles entre hôtes, l’utilisation de services inattendus et les échanges entre segments réseau peuvent révéler des comportements qui méritent une investigation.
Repérer les activités suspectes au-delà des alertes de sécurité
Retracer les activités passées d’un hôte
Apprenez à exploiter l’historique des flux réseau, les indicateurs de compromission (IoC) et les données contextuelles pour examiner les communications antérieures d’un hôte et identifier les activités pertinentes.
Détecter les écarts par rapport au comportement habituel du réseau
Découvrez comment les règles de détection, les seuils et les profils de référence (baselines) permettent de repérer les changements dans les schémas de trafic qui pourraient autrement passer inaperçus.
Transformer les observations réseau en informations exploitables
Découvrez comment analyser les destinations suspectes, les signes potentiels de communication avec un serveur de commande et de contrôle (C2) et les indices de mouvement latéral, puis enrichir vos conclusions grâce aux événements de votre SIEM.
Pourquoi est-ce important ?
Vos outils de sécurité ne détectent pas toujours toutes les activités suspectes. Certaines communications inhabituelles ne déclenchent aucune alerte, tandis que d’autres passent inaperçues dans le trafic quotidien.
L’absence d’alerte ne signifie pas l’absence de menace.
L’analyse des flux réseau permet de repérer les comportements inhabituels, d’examiner l’historique des communications et d’identifier les activités qui méritent une investigation.
Ce que vos alertes ne révèlent pas toujours

Zabbix can tell you that something changed.It does not always tell you what caused it, who was involved, or what was happening in the network at that moment.
When metrics stop at the symptom, teams start guessing.
Network flow adds the context needed to prove the cause, shorten investigations and avoid blaming the wrong layer.
Rencontrez notre experte
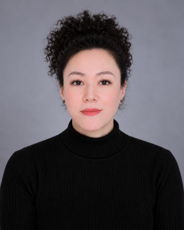
Ounayssa AYADI, Presales Engineer, Sycope
Responsable de la région Afrique du Nord et des marchés francophones chez Sycope, elle possède une solide expérience dans les technologies cloud, la virtualisation et la cybersécurité, acquise au sein de différentes entreprises, notamment dans le secteur pharmaceutique.
Meet our expert
N’attendez pas une alerte pour agir.
Apprenez à repérer les activités suspectes, analyser les flux réseau et identifier les menaces potentielles avec Sycope.
© 2026 Sycope All rights reserved
N’attendez pas une alerte pour agir.
Apprenez à repérer les activités suspectes, analyser les flux réseau et identifier les menaces potentielles avec Sycope.